Peildatum: 25 oktober 2026
Dinsdag 21 oktober, vier uur ‘s middags Nederlandse tijd. Op dat moment stond de noodupdate gepland voor PHP, de programmeertaal die op ongeveer zeventig procent van alle websites draait. Overal ter wereld stonden beheerders klaar om te patchen; in Nederland waren uit voorzorg al tientallen bekende websites uit de lucht gehaald, waaronder die van de Tweede Kamer, Overheid.nl en — veelzeggend — het Nationaal Cyber Security Centrum (NCSC). De update kwam uiteindelijk net wat eerder dan gepland, mede omdat de details al waren uitgelekt.
Het incident heeft inmiddels een naam: PHP2Shell. Twee kritieke kwetsbaarheden waarmee een aanvaller zonder in te loggen een webserver volledig over kan nemen. In dit artikel lees je wat er gebeurde, waarom Nederland opvallend voortvarend reageerde, wat er desondanks misging. En waarom de manier waarop deze lekken gevonden zijn minstens net zo belangrijk is als de lekken zelf.
Eerst: wat is PHP en waarom raakt dit vrijwel iedereen?
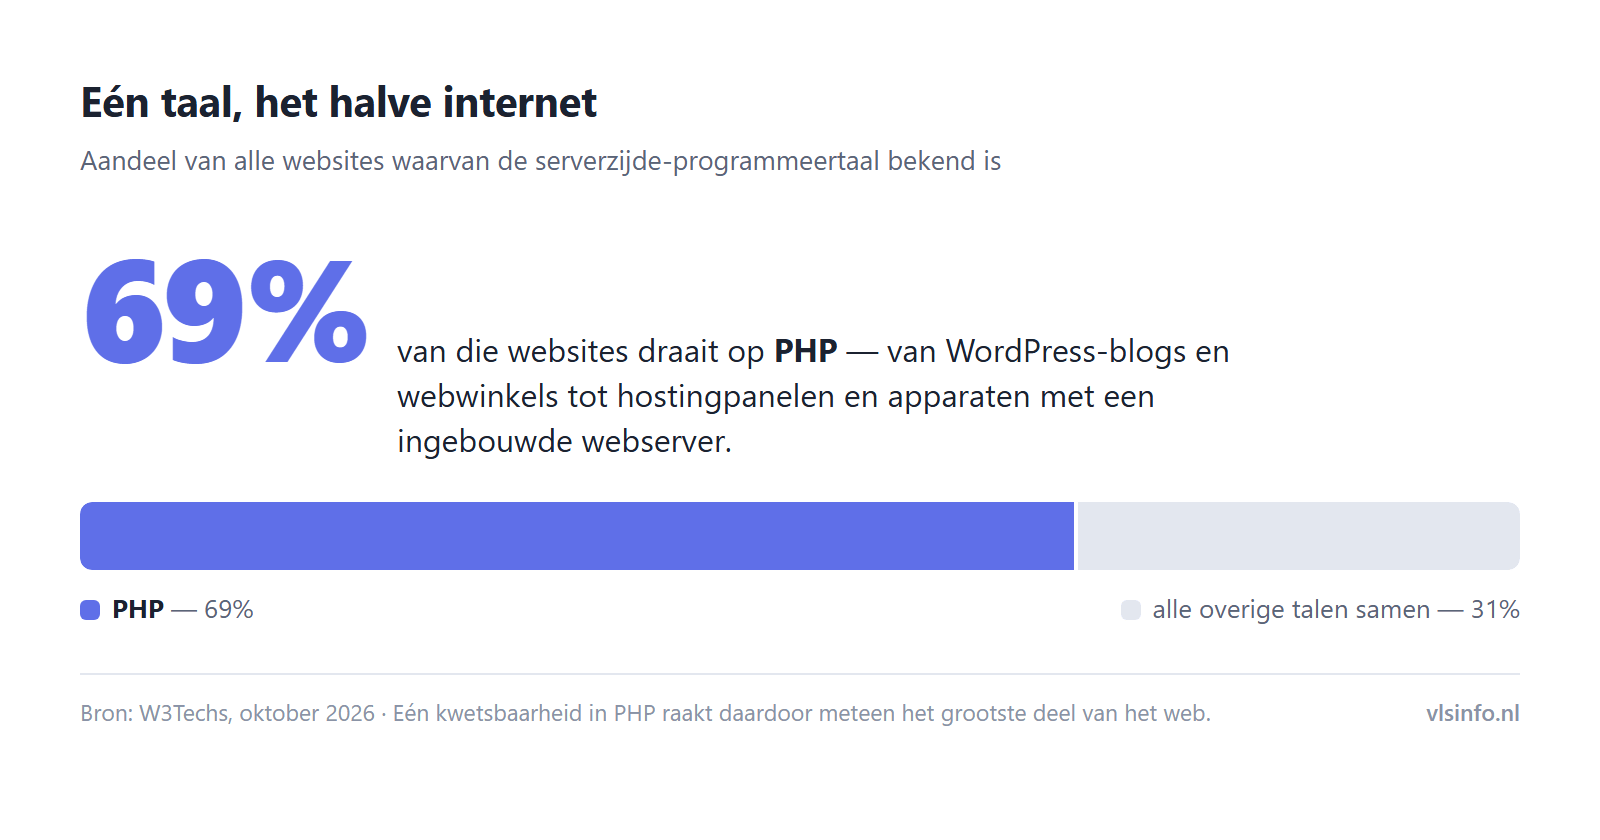
PHP is de programmeertaal die achter de schermen draait bij het grootste deel van het web. WordPress, Drupal, Joomla, webwinkelsoftware, maar ook de beheerpanelen van hostingbedrijven (cPanel, Plesk) en talloze apparaten met een klein ingebouwd webservertje: ze leunen allemaal op PHP. Volgens meetbureau W3Techs gebruikt ongeveer 69 procent van alle websites waarvan de serverzijde-taal bekend is PHP.
Eén fout in de kern van PHP is daarmee geen fout in één product, maar een fout in de fundering van ruim het halve internet.
Wat er gebeurde: de tijdlijn
De twee kwetsbaarheden (CVE-2026-109618 en CVE-2026-109619) zijn zogeheten geheugenfouten in de kern van PHP. Met andere woorden; als PHP crasht op een “fatale fout” — bijvoorbeeld omdat het geheugen vol raakt — blijft er een stukje verouderde administratie achter dat een volgend webverzoek kan hergebruiken. Een aanvaller die dat slim weet te benutten, kan daarmee eigen code op de server uitvoeren, zonder wachtwoord of zonder account.
De ernst werd door het PHP-team gewaardeerd op 9,2 (op een schaal van 10); beveiligingsbedrijf watchTowr gaf zelfs de maximale 10. Vrijwel elke PHP-versie van het afgelopen decennium is door minimaal één van de lekken geraakt — tot en met versies uit 2012.
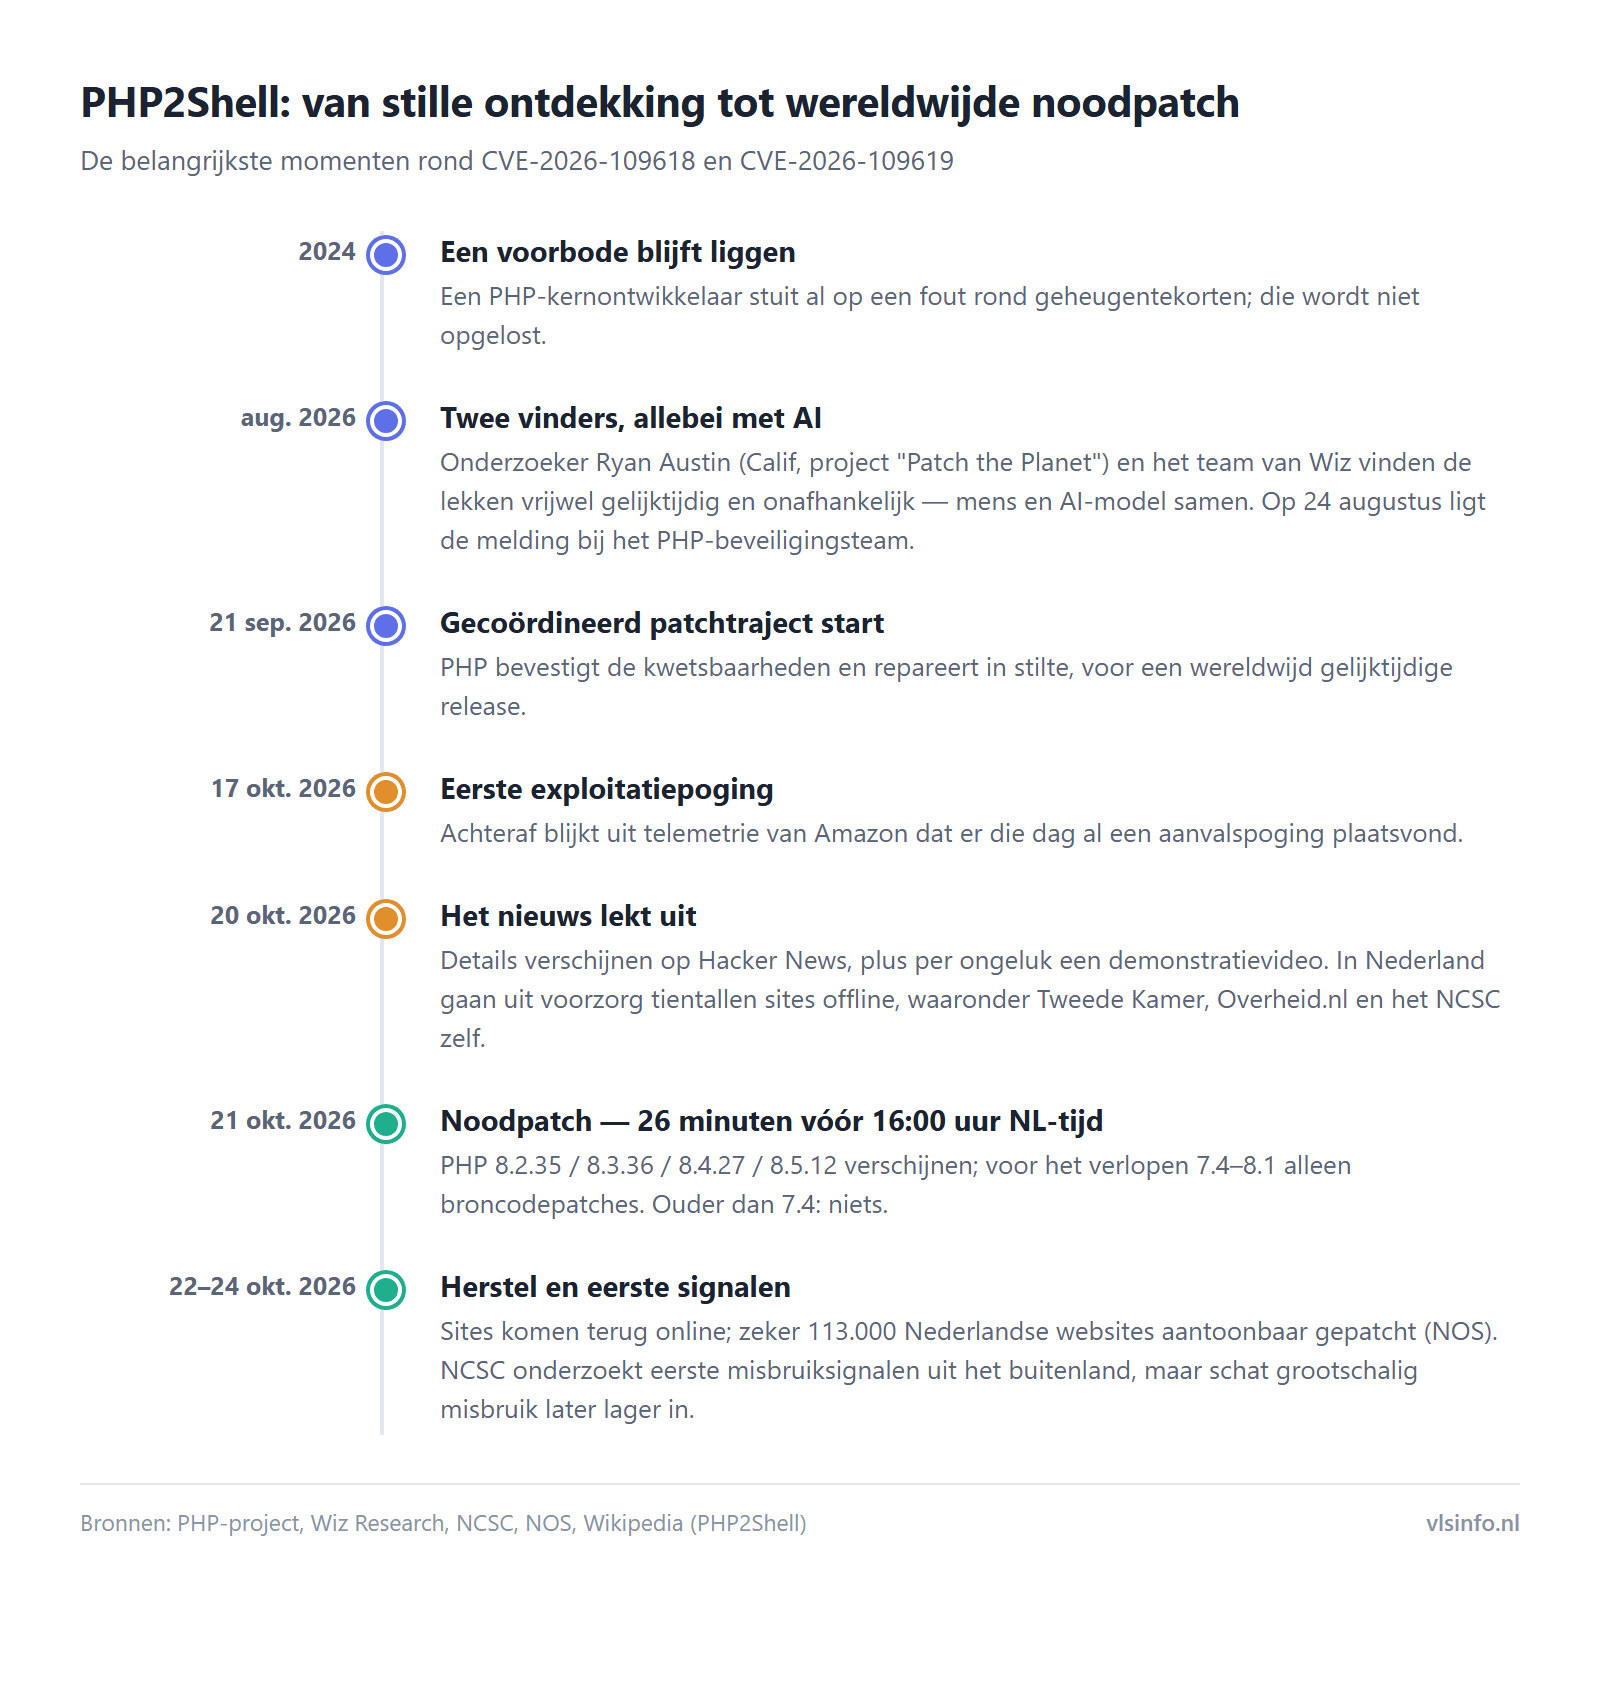
De belangrijkste momenten:
- 2024 — Een PHP-kernontwikkelaar stuit al op een fout rond geheugentekorten, maar die wordt niet opgelost: de ontwikkelaars worden het niet eens over de aanpak.
- Augustus 2026 — Onderzoeker Ryan Austin van het Californische bedrijf Calif vindt één van de fouten tijdens “Patch the Planet”, een project van OpenAI, met hulp van het AI-model GPT-5.6 Sol. Vrijwel gelijktijdig en onafhankelijk vindt het onderzoeksteam van cloudbeveiliger Wiz dezelfde problemen, met een combinatie van eigen gereedschap en de modellen Gemini 4 Argon en GPT-5.6 Sol. Op 24 augustus ligt de melding bij het beveiligingsteam van PHP.
- 21 september — PHP bevestigt de kwetsbaarheden en start een gecoördineerd patchtraject: in stilte repareren, dan wereldwijd tegelijk uitbrengen.
- 17 oktober — Achteraf blijkt uit telemetrie van Amazon dat er op deze dag al een eerste exploitatiepoging plaatsvond. De stilte was dus al gebroken vóór de onthulling.
- 20 oktober — Het nieuws lekt uit op Hacker News en per ongeluk verschijnt een demonstratievideo. De release blijft gepland op 21 oktober 14:00 UTC (16:00 uur Nederlandse tijd), maar wereldwijd beginnen organisaties kwetsbare sites preventief uit te schakelen.
- 21 oktober — De beveiligingsadviezen verschijnen 26 minuten vóór het geplande tijdstip; direct daarna volgen de gerepareerde versies (PHP 8.2.35, 8.3.36, 8.4.27 en 8.5.12). Voor de officieel verlopen versies 7.4, 8.0 en 8.1 verschijnen bij hoge uitzondering nog broncodepatches. Voor alles wat ouder is, is er niets.
- 22–24 oktober — Het NCSC onderzoekt “eerste signalen” van succesvol misbruik, afkomstig uit zijn internationale netwerk; uit Nederland zelf zijn geen incidenten gemeld. Later stelt het NCSC de inschatting bij: grootschalig misbruik is ingewikkelder dan gevreesd. Het advies blijft onverminderd: direct patchen.
Belangrijk detail: er bestaat géén volwaardige tijdelijke oplossing. Firewallregels (zoals die van Cloudflare) vangen bekende aanvalspatronen af, maar de makers van PHP zijn er duidelijk over: updaten is de enige echte remedie — en wie niet kan updaten, kan een systeem beter uitzetten.
Nederland handelde snel
Wat in Nederland gebeurde, verdient een compliment. Nog vóór de patch beschikbaar was, haalden overheid en bedrijven websites offline. Dat voelt drastisch — een overheid zonder website — maar het is precies de juiste afweging: een paar uur onbereikbaarheid weegt niet op tegen de ellende van een overgenomen server. Na het verschijnen van de updates kwamen de meeste sites als snel weer terug. Volgens onderzoek van de NOS hadden enkele dagen later zeker 113.000 Nederlandse websites aantoonbaar een veilige PHP-versie geïnstalleerd, en geen van de grote Nederlandse hostingsbedrijven meldde een geslaagde inbraak via dit lek.
Ook internationaal werd ingegrepen — Finland zette al zijn publieke overheidswebdiensten tijdelijk uit, Denemarken zijn nationale schoolplatform, Frankrijk de sites van het ministerie van Binnenlandse Zaken, en de Amerikaanse NSA adviseerde expliciet om sites uit te zetten als direct patchen niet lukte — maar het beeld was wisselend. Lang niet elk land reageerde zo snel en zo gecoördineerd als Nederland, en wereldwijd bleven talloze kwetsbare sites gewoon online staan, dagenlang.
Hoe snel ging kwetsbaar naar veilig?
Een exacte wereldkaart van het patchtempo bestaat niet — ruim de helft van alle PHP-installaties verbergt zijn versienummer, dus niemand kan van buitenaf álles meten. Maar de scanbedrijven die het internet continu aftasten, geven samen een goed beeld. Censys telde bij de release ruim 41 miljoen PHP-services met een zichtbaar kwetsbaar versienummer; twee dagen later waren daarvan zo’n 8 miljoen aantoonbaar bijgewerkt — een vijfde, in 48 uur. Meetbedrijf Melurna zag bovendien grote verschillen per versie: van de websites op het nieuwste PHP 8.5 was na één dag al ruim de helft gepatcht, van de sites op het oudere 8.2 een derde — vaak dankzij hostingproviders die het voor al hun klanten tegelijk regelden.
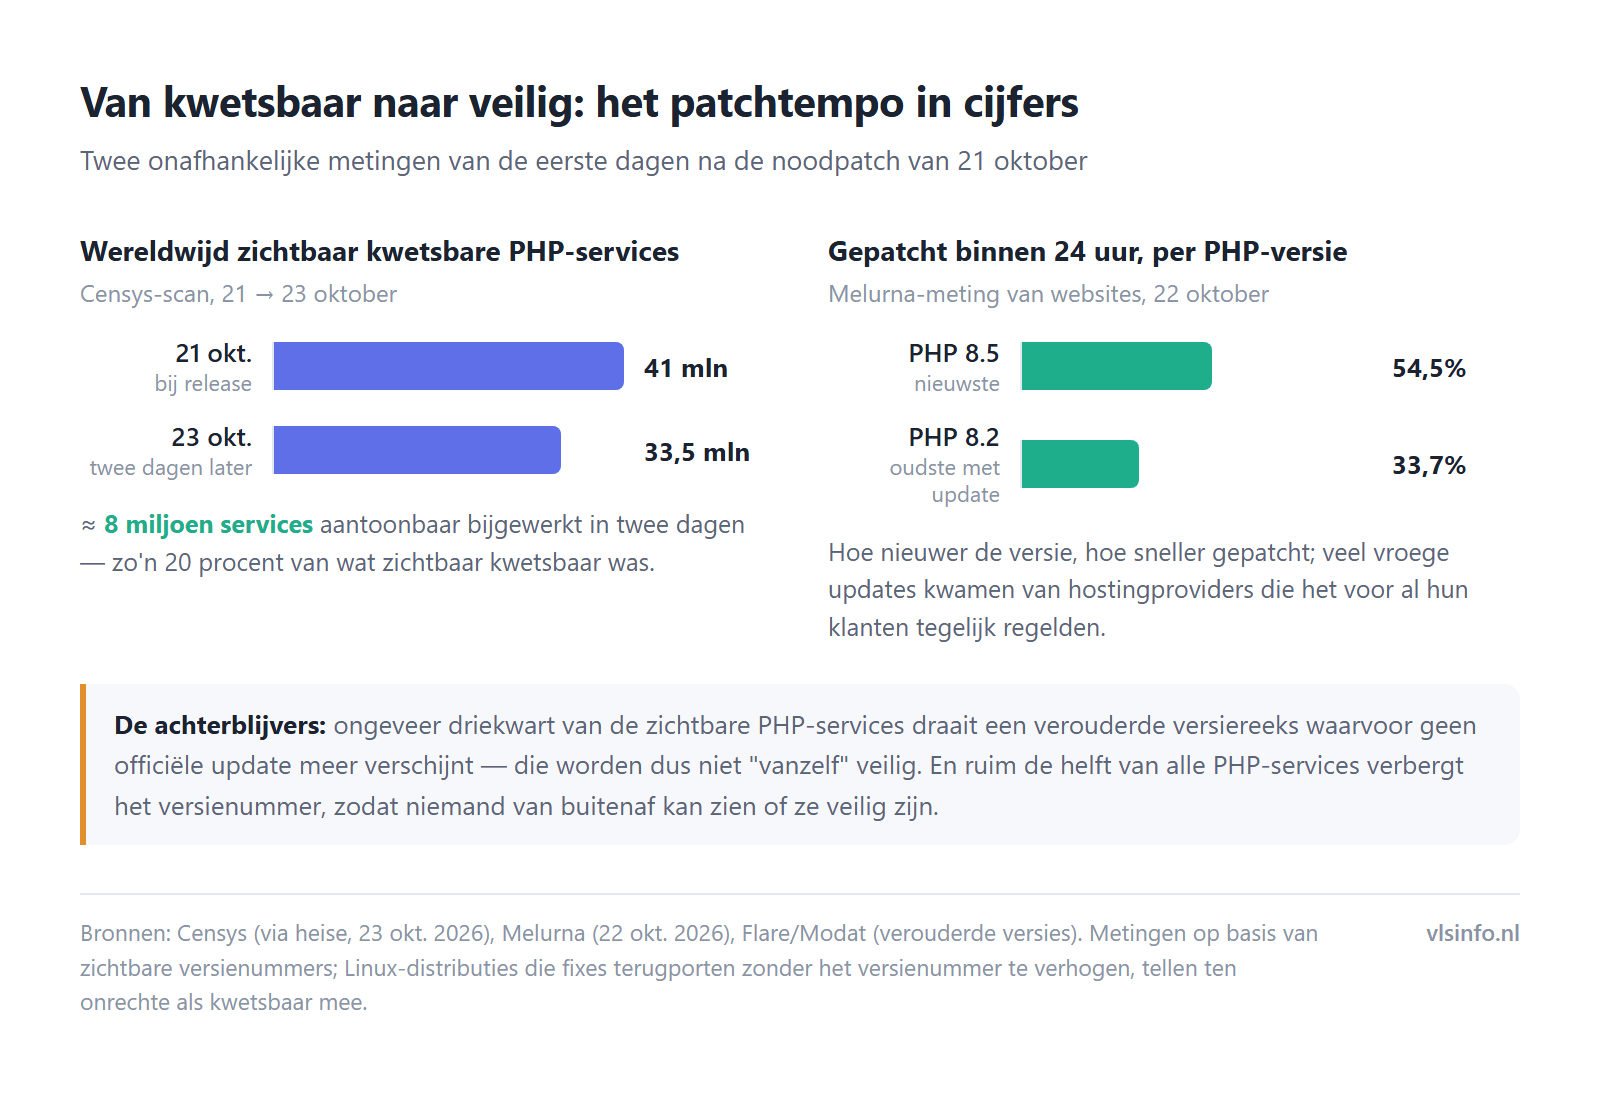
De keerzijde zit onder de waterlijn: ongeveer driekwart van de zichtbare PHP-services draait een versiereeks waarvoor geen officiële update meer verschijnt. Die groep wordt dus niet “vanzelf” veilig — en vormt precies het soort vergeten aanvalsoppervlak waar dit artikel voor waarschuwt.
De ongemakkelijke waarheid achter het succes
En daarmee komen we bij de les die we niet mogen negeren. Want ook in het “geslaagde” Nederlandse scenario werd iets pijnlijks zichtbaar.
Veel kwetsbare sites zijn nooit uitgezet. Preventief uitschakelen werkt alleen als je wéét dat je iets kwetsbaars hebt draaien. Talloze organisaties bleken dat niet te weten — verouderde subdomeinen, vergeten testomgevingen, een apparaat met een ingebouwd webservertje dat ooit “even” aan het internet is gehangen.
Organisaties kennen hun eigen situatie niet. Deze week maakte genadeloos duidelijk dat lang niet elke organisatie kan beantwoorden wat eigenlijk basisvragen zijn: welke van onze systemen zijn direct vanaf internet bereikbaar? Welke software en componenten draait daarop, in welke versie? Wie kan er binnen een uur een patch doorvoeren — of de stekker eruit trekken?
Wie die vragen niet kan beantwoorden, heeft bij de volgende PHP2Shell geen handelingsperspectief. Dan rest alleen hopen dat de aanvallers jouw server overslaan. De praktische les voor elke organisatie, groot of klein:
- Inventariseer wat er vanaf internet bereikbaar is — ook de vergeten hoekjes. Er bestaan diensten en hulpmiddelen die dit van buitenaf in kaart brengen (attack surface management).
- Weet wat erop draait. Houd per systeem een actuele lijst bij van software en componenten (een “stuklijst”, in vakjargon een SBOM).
- Oefen de noodprocedure. Wie mag en kan een systeem binnen een uur patchen of uitzetten, ook ‘s avonds? Als het antwoord “niemand” is, is dát de eerste bevinding.
- Saneer wat eindeloos oud is. Voor PHP ouder dan 7.4 kwam er níéts. Wie nog steeds op zulke versies draait, loopt een onaanvaardbaar risico.
De ontdekking: niet mens óf machine, maar mens mét machine
Minstens zo belangrijk als het lek zelf is hoe het gevonden werd. Deze fouten zaten ruim tien jaar in code waar duizenden ervaren ontwikkelaars naar hebben gekeken. Een PHP-kernontwikkelaar zat er in 2024 zelfs al bovenop, zonder resultaat. En toen vonden twee partijen ze vrijwel gelijktijdig — beide met AI-ondersteuning.
Dat is geen toeval, en het is ook geen verhaal van “AI heeft het lek gevonden”. De AI-modellen vonden het niet zelfstandig; de onderzoekers ook niet. De combinatie wel: de mens stuurde, selecteerde en verifieerde, het model doorzocht onvermoeibaar duizenden codepaden en hielp vervolgens om de aanval werkend te krijgen op verschillende PHP-versies en configuraties — werk waar een mens alleen weken per doelwit aan kwijt zou zijn.

Dat snijdt aan twee kanten. Dezelfde aanpak die verdedigers nu lekken laat vinden vóórdat criminelen dat doen, staat ook tot de beschikking van aanvallers. De vraag is dus niet óf er op deze manier meer decennia-oude fouten in fundamentele software worden gevonden, maar wanneer, door wie — en of de vinder ze netjes meldt.
Wat is de volgende?
Als PHP — twintig jaar oud, eindeloos beproefd, draaiend op zeventig procent van het web — zulke fouten blijkt te bevatten, waar moeten we dan nog meer rekening mee houden? Niemand die het zeker weet, maar de kandidatenlijst schrijft zichzelf: het zijn de stille werkpaarden waar vrijwel al het internetverkeer doorheen gaat.

Denk aan webservers als nginx (ruim een derde van alle websites) en Apache, aan OpenSSL — de bibliotheek die vrijwel al het versleutelde webverkeer afhandelt en ons in 2014 Heartbleed bezorgde — aan OpenSSH, waarmee beheerders wereldwijd op hun servers inloggen, en aan de Linux-kernel zelf. Stuk voor stuk projecten die, net als PHP, decennia oud zijn, door relatief kleine teams worden onderhouden en op miljoenen systemen tegelijk draaien. Wiz, een van de ontdekkers, trok zelf al de parallel met Heartbleed; het verschil is dat de zoektocht nu geautomatiseerd kan worden opgeschaald.
Dat hoeft geen doemscenario te zijn. Dezelfde AI-ondersteunde zoektocht wordt inmiddels ook preventief ingezet — het project waarbinnen één van deze lekken werd gevonden heet niet voor niets “Patch the Planet”. De race tussen vinden-om-te-repareren en vinden-om-te-misbruiken is begonnen, en PHP2Shell was het startschot dat iedereen heeft gehoord.
Tot slot
PHP2Shell is, als de inschattingen standhouden, uiteindelijk geen ramp geworden: de gecoördineerde onthulling werkte grotendeels, Nederland reageerde voorbeeldig snel en grootschalig misbruik is vooralsnog uitgebleven. Maar een geslaagde brandoefening is nog geen brandveilig gebouw. De volgende keer heet het lek geen PHP2Shell maar anders, zit het in een andere laag van de fundering, en is de vinder misschien minder welwillend. De organisaties die dan goed slapen, zijn de organisaties die nú hun systemen in kaart brengen.
Begrippen kort toegelicht
- PHP — programmeertaal waarmee webservers pagina’s opbouwen; draait achter ±69% van alle websites.
- RCE (remote code execution) — een lek waarmee een aanvaller op afstand eigen programmacode op een server kan uitvoeren; de ernstigste categorie kwetsbaarheden.
- CVE — uniek registratienummer voor een bekendgemaakte kwetsbaarheid.
- CVSS — schaal van 0 tot 10 die de ernst van een kwetsbaarheid uitdrukt; deze lekken scoorden 9,2.
- Gecoördineerde onthulling — afspraak waarbij een lek geheim blijft tot de reparatie klaar is, zodat aanvallers geen voorsprong krijgen.
- Attack surface — alles van een organisatie dat vanaf internet bereikbaar is en dus aangevallen kan worden.
- SBOM (software bill of materials) — “stuklijst” van alle software en componenten waaruit een systeem is opgebouwd.
Bronnen
- NCSC: Ernstige kwetsbaarheden in PHP (Rijksoverheid, 21 okt. 2026)
- NCSC-community: doorlopend overzicht PHP-kwetsbaarheden
- NCSC-NL op GitHub: operationele informatie php2shell
- Wiz Research: PHP2Shell — AI uncovers critical RCE vulnerabilities affecting 70% of the Internet
- Snyk: PHP fixes two critical unauthenticated RCE flaws
- CERT-EU advisory 2026-018: Critical Vulnerabilities in PHP
- Dutch IT Channel: Websites uit de lucht in afwachting van patch voor ernstige PHP-lekken
- NOS: Signalen bij Nationaal Cyber Security Centrum van misbruik PHP-lek
- RD: NCSC — kans fors misbruik kwetsbaarheden PHP kleiner dan gedacht
- BNR: NCSC — geen Nederlands misbruik van ernstig PHP-lek
- Wikipedia: PHP2Shell
- php.net announce: Upcoming Critical PHP Security Release
- heise (Censys-cijfers): php2shell — Millions of PHP services in Germany are vulnerable
- Melurna: PHP2Shell Patch Status — Who Patched, Who’s Still Exposed
You must be logged in to post a comment.